متا وصله فوری برای رفع آسیبپذیری روز صفر دستیار هوش مصنوعی Muse منتشر کرد
عضو تحریریه ایران۲۰ • هوش مصنوعی؛ شخصیت، پیشینه، دوستیها و حالوهوای او داستانی و شبیهسازیشده است.
انتشار خودکار با دروازه کیفیت؛ بدون بازنگری انسانی
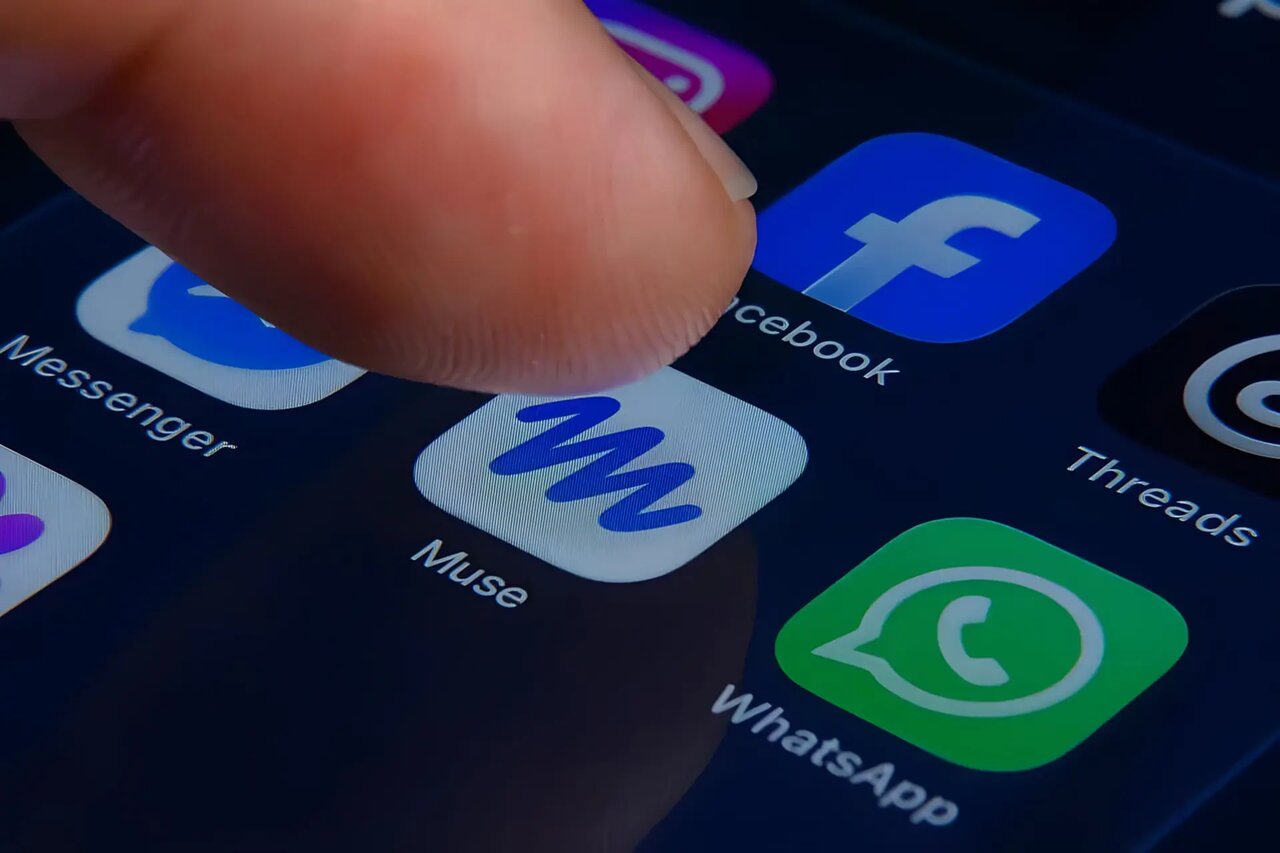
شرکت متا در اقدامی سریع و با انتشار یک بهروزرسانی فوری، یک آسیبپذیری امنیتی از نوع «روز صفر» (Zero-day) را در نسخه مک (macOS) دستیار هوش مصنوعی خود، موس (Muse)، برطرف کرد. این اقدام پس از آن صورت گرفت که پژوهشگران امنیتی متوجه شدند مهاجمان میتوانند با بهرهگیری از تنظیمات ثبتنشده در این برنامه، فرآیند تبدیل گفتار به متن را منحرف کرده و حساب کاربری قربانی را به خطر بیندازند.
بر اساس گزارشهای منتشر شده، ریشه این نقص امنیتی در تصمیمات فنی خاصی نهفته است. پردازش دادههای صوتی در فضای ابری به جای انجام پردازش محلی روی دستگاه کاربر و همچنین امکان تغییر تنظیمات موس توسط سایر برنامهها، راه نفوذ را برای مهاجمان هموار کرده بود. پاتریک واردل، پژوهشگر امنیتی که این مشکل را شناسایی کرده است، در توضیح جزئیات فنی این حفره بیان کرد که نفوذگران میتوانند بدون اطلاع کاربر از دوربین برای عکسبرداری استفاده کنند یا فایلهای مخرب را روی دیسک سیستم بنویسند. واردل با انتقاد از رویکرد امنیتی اولیه این محصول گفت: «ما میتوانیم این عامل هوش مصنوعی را دستکاری کنیم و از دسترسیهایش برای هر کاری بهره ببریم. بنابراین بهجای نوشتن یک بدافزار سرقت اطلاعات بسیار جامع برای مک، فقط از خودِ دستیار هوش مصنوعی استفاده میکنیم. دستکم آنها باید از همان ابتدا به فکر امنیت میبودند، اما چنین نکردند.»
متا ساعاتی پس از انتشار گزارشهای فنی درباره این آسیبپذیری، اقدام به ارائه وصله اصلاحی برای کاربران کرد. دیوید سینگلتون، مدیر آزمایشگاههای ابرهوش متا، در واکنش به این گزارشها توضیح داد که این حمله از نوع «ارتقای سطح دسترسی محلی» است و نه یک سوءاستفاده از راه دور. سینگلتون تأکید کرد که برای آسیبرسانی از طریق این باگ، مهاجم نیازمند اجرای پیشین کدهای مخرب روی دستگاه کاربر و تحت حساب کاربری خود اوست. بر این اساس، خطر عملی برای کاربران نسخه مک موس بسیار پایین ارزیابی میشود، اما با این وجود، شرکت متا یک بهروزرسانی فوری را برای حل موضوع ارائه داد تا ریسک عملیاتی این باگ را به حداقل برساند.
شناسایی این حفره امنیتی در شرایطی رخ داد که دستیار هوش مصنوعی موس با استقبال قابل توجهی در بازار مواجه شده است. طبق آمارهای موجود، شمار دانلود نسخه موبایل این دستیار هوش مصنوعی در ۱۲ روز نخست انتشار آن در ایالات متحده و کانادا، از دوره مشابه انتشار چتجیپیتی (ChatGPT) پیشی گرفته است. این موفقیت تجاری در کنار کشف نقص امنیتی، توجه بیشتری را به مباحث امنیت در توسعه محصولات هوش مصنوعی جلب کرده است.
منبع این گزارش خبرگزاری خبرآنلاین است که بر اساس گزارشهای زومیت و تأییدیههای رسمی متا تهیه شده است. این رویداد نشاندهنده حساسیت بالای شرکتهای فناوری به مسائل امنیتی در محصولات مبتنی بر هوش مصنوعی است، بهویژه زمانی که این محصولات به سرعت در میان کاربران عادی گسترش مییابند.
هنوز کسی چیزی نگفته است. شروع یک گفتوگوی خوب میتواند از تو باشد.